
CONTINUOUS THREAT EXPOSURE MANAGEMENT
Neue Schwachstelle?
Sofort geprüft.
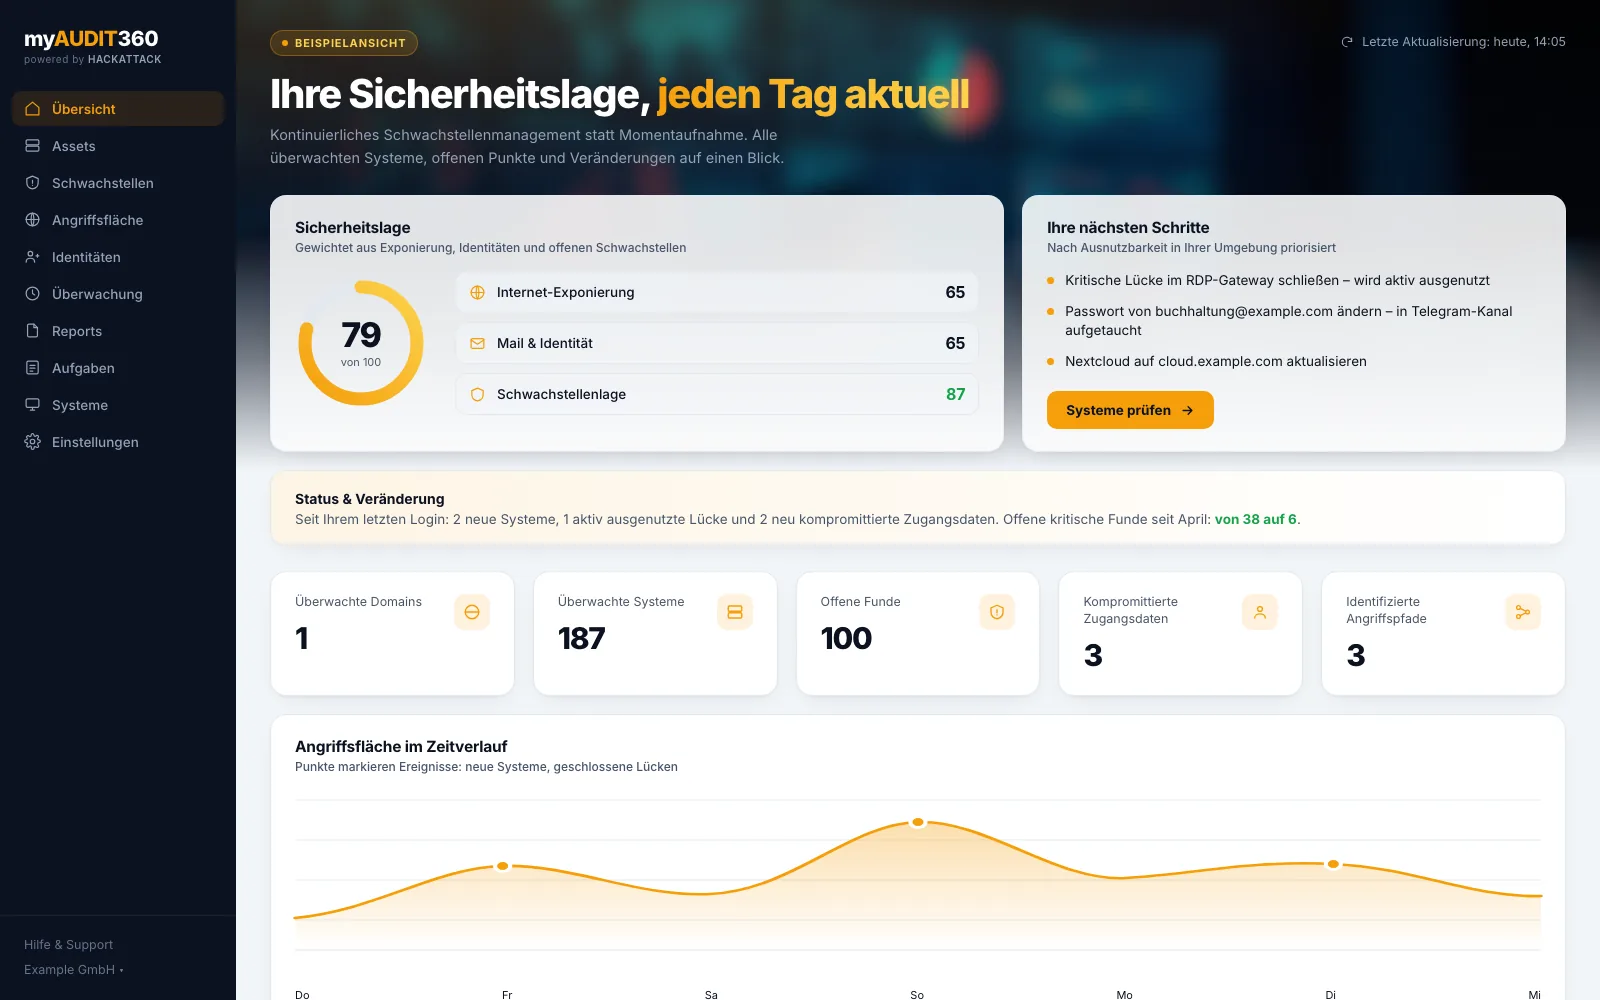
myAUDIT360 beobachtet Ihre Angriffsfläche ohne Pause. Taucht ein neuer Server auf, wird er sofort geprüft. Landet eine Firmenadresse in einem Datenleck, wissen Sie es. Und bei jeder Schwachstelle zählt zuerst eine Frage: Wird sie gerade tatsächlich ausgenutzt?
15.000+
überwachte Systeme
10+
Prüfmodule
100 %
Hosting in Deutschland
18+
Jahre IT-Security
DER KREISLAUF
Ein Kreislauf, der nie stoppt.
Continuous Threat Exposure Management in vier Schritten – damit Ihre IT jederzeit weiß, wo sie ansetzen muss.
myAUDIT360
CTEM
SCHRITT 01
Alles finden, was angreifbar ist.
Neue Systeme
+2 seit letztem Login
remote.example.com
RDP-Gateway
cloud.example.com
Nextcloud, Anmeldung öffentlich
staging.example.com
Testsystem, seit 3 Tagen online
198.51.100.77
Druckerverwaltung offen
Beispielansicht
- Von IP-Adressen über Server und Dienste bis zu Domains und Subdomains
- Neue Systeme werden erkannt, sobald sie online gehen, und sofort geprüft
- Firmen-E-Mail-Adressen, geleakte Zugangsdaten und Erwähnungen im Darknet
- Öffentlich auffindbare Informationen über das Unternehmen (OSINT)
DER NUTZEN FÜR IHRE IT
Ein vollständiges, aktuelles Bild Ihrer Angriffsfläche – so, wie ein Angreifer sie sieht.
DIE PLATTFORM
10+ Module. Eine Plattform.
Alles, was Angreifer über Ihr Unternehmen herausfinden können – an einem Ort, fortlaufend geprüft.
Neue Lücke? Sofort gegen Ihre Infrastruktur geprüft.
Sobald eine Schwachstelle veröffentlicht wird, gleicht myAUDIT360 sie mit allen erfassten Systemen ab. Sie erfahren, ob Sie betroffen sind – bevor Angreifer es ausprobieren.
Ablauf bei einer neuen Schwachstelle
13:40
CVE-2026-12345 veröffentlicht
13:41
Abgleich mit 187 Systemen
13:52
1 System betroffen
remote.example.com
14:05
Alert an die IT
Ticket Priorität 1
Beispielansicht
Angriffsfläche
Jedes neue System wird geprüft, sobald es online geht.
Neue Systeme
+2 seit letztem Login
remote.example.com
RDP-Gateway
cloud.example.com
Nextcloud, Anmeldung öffentlich
staging.example.com
Testsystem, seit 3 Tagen online
198.51.100.77
Druckerverwaltung offen
Beispielansicht
Web Security Scan
Prüft auch Abläufe wie Passwort-Reset, Bestellung oder Gutschein auf Missbrauch.
Web Security Scan
Datenbank-Backup öffentlich herunterladbar
files.example.com · Datenabfluss
Verwaltung ohne zweiten Faktor
admin.example.com · Anmeldung
Sitzung bleibt nach Abmelden gültig
www.example.com · Sitzungsverwaltung
Logik geprüft, nicht nur Muster
Beispielansicht
Interner Sensor
Die Bedrohung von innen: Innentäter und Angreifer, die schon im Netz sitzen (APT).
Interner Sensor
aktiv
Windows-Server
23
1 seit 60 Tagen ohne Updates
Arbeitsplätze
141
4 ohne Virenschutz
Netzwerkgeräte
11
1 mit Standardpasswort
Active Directory: 3 Admin-Konten mit Passwort ohne Ablauf
MittelBeispielansicht
Identitäten
Geleakte Zugangsdaten – gemeldet, bevor jemand sie nutzt.
Zugangsdaten kompromittiert
2 neu
buchhaltung@example.com
Passwortliste in Telegram-Kanal, gestern
→ Passwort ändern
j.st•••@example.com
Leak eines Onlineshops, vor 5 Tagen
→ MFA aktivieren
support@example.com
Forenerwähnung, vor 2 Wochen
→ Beobachten
Beispielansicht
Sehen
Was ist erreichbar?
Angriffsfläche
Findet alle von außen erreichbaren Systeme Ihres Unternehmens. Neue werden erkannt, sobald sie online gehen, und sofort geprüft.
Domains & Subdomains
Erfasst Ihre Domains und alle zugehörigen Subdomains. Jede neue Subdomain wird automatisch in die Prüfung aufgenommen.
Dienste & Ports
Zeigt, welche Dienste im Internet erreichbar sind – vom Webserver bis zum Fernzugang. Neu geöffnete Ports fallen sofort auf.
Interner SensorOptional
Ein Sensor in Ihrem Netz sieht, was von außen verborgen bleibt: Arbeitsplätze, Server, Netzwerkgeräte, OT und IoT sowie das Active Directory. Er zeigt die Bedrohung von innen – durch Innentäter oder Angreifer, die schon im Netz sitzen (APT).
Prüfen
Wo ist es angreifbar?
Sofortprüfung neuer Lücken
Wird eine neue Schwachstelle veröffentlicht, prüft myAUDIT360 sofort, ob Ihre Systeme betroffen sind – nicht erst beim nächsten Scan.
Schwachstellen
Gleicht Ihre Systeme laufend mit neu veröffentlichten Lücken ab. Priorisiert nach aktiver Ausnutzung – CISA KEV und EPSS.
Web Security ScanKI-gestützt
Prüft Webseite, Portal oder Webshop auf Schwachstellen und Logikfehler – etwa einen Passwort-Reset, über den sich fremde Kundenkonten übernehmen lassen.
Identitäten
Was ist öffentlich?
Leak-Prüfung
Prüft jede neue Firmen-Adresse sofort gegen bekannte Datenleaks. Gefundene Zugangsdaten werden gemeldet, bevor jemand sie nutzt.
Darknet-Monitoring
Sucht regelmäßig in Leak-Sammlungen und Foren nach Daten Ihres Unternehmens. Jeder Treffer kommt mit einer klaren Handlungsempfehlung.
OSINT-Analyse
Zeigt, was öffentlich über Ihr Unternehmen auffindbar ist – Personen, Strukturen, eingesetzte Technik. Für Angreifer ist das der Bauplan jedes Angriffs.
Steuern
Was ist zuerst zu tun?
Priorisierung
Bewertet jeden Fund im Kontext Ihrer Umgebung. Aus Tausenden Einzelfunden wird eine Liste, die sich abarbeiten lässt.
Alerting
Meldet, was eine Handlung verlangt – per E-Mail, Teams, Slack oder als Ticket in Jira und ServiceNow. Die Schwelle legen Sie fest.
Berichte & Compliance
Berichte für Geschäftsführung und Technik auf Knopfdruck. Belege für NIS2- und ISO-27001-Audits inklusive Verlauf.
PRIORISIERUNG
Zuerst das, was Angreifer wirklich ausnutzen
Tausende Funde machen kein Unternehmen sicherer. Entscheidend ist, dass kritische Schwachstellen auf exponierten Systemen sofort behoben werden – besonders, wenn sie bereits ausgenutzt werden. myAUDIT360 bewertet jeden Fund im Kontext Ihrer Umgebung und priorisiert diese.
Ihre Top 3 für heute
Risiko × Erreichbarkeit
CVE-2026-12345
remote.example.com
EPSS 0,91
Nextcloud veraltet
cloud.example.com
EPSS 0,38
Druckerverwaltung offen
198.51.100.77
+ 97 weitere Funde
Beispielansicht
DARKNET & IDENTITÄTEN
Gestohlene Zugangsdaten sind der einfachste Weg hinein
Wer ein echtes Passwort hat, muss nicht einbrechen – er meldet sich einfach an. myAUDIT360 prüft neue Firmenadressen sofort gegen bekannte Datenleaks und durchsucht regelmäßig das Darknet nach Hinweisen auf Ihr Unternehmen.
Zugangsdaten kompromittiert
2 neu
buchhaltung@example.com
Passwortliste in Telegram-Kanal, gestern
→ Passwort ändern
j.st•••@example.com
Leak eines Onlineshops, vor 5 Tagen
→ MFA aktivieren
support@example.com
Forenerwähnung, vor 2 Wochen
→ Beobachten
Beispielansicht
DAS ERGEBNIS
Mehr als ein Report: Ihre Entscheidungsgrundlage.
Für die Geschäftsführung
- Die aktuelle Sicherheitslage auf einen Blick – jederzeit abrufbar
- Der Trend zeigt, ob das Unternehmen sicherer wird
- Belege für NIS2- und ISO-27001-Audits auf Knopfdruck
- Nachweise, dass Funde behoben und nachgeprüft wurden
Für IT & Security
- Alle Systeme und Schwachstellen an einem Ort
- Klare Reihenfolge: zuerst, was aktiv ausgenutzt wird
- Neue Lücken sofort gegen die eigene Infrastruktur geprüft
- Meldungen landen direkt in Ihren Werkzeugen: Jira, ServiceNow, Teams oder Slack
DATENHALTUNG
Gehostet in Deutschland.
Plattform und Daten in Deutschland, KI aus der EU, Ansprechpartner in Österreich und Deutschland.
Hosting in Deutschland
Plattform und Daten ausschließlich in Rechenzentren in Deutschland.
Mit KI gegen KI
KI ist die aktuelle Angriffsmethode gegen Unternehmen. Wir setzen sie zur Verteidigung ein – mit EU-gehosteten Modellen, datenschutzkonform.
Ansprechpartner aus der Praxis
Deutschsprachig und direkt erreichbar. Sie sprechen mit Leuten, die Angriffe und Verteidigung täglich aus der Praxis kennen.
KOSTENLOSER SICHERHEITSCHECK
In drei Schritten zur Bedrohungsanalyse
- 1
Domain nennen
Mehr braucht die Außensicht nicht – keine Installation, kein Zugang.
- 2
Wir prüfen
myAUDIT360 erfasst Ihre Angriffsfläche und bewertet jeden Fund.
- 3
Report & Besprechung
Sie bekommen einen Report zur Bedrohungsanalyse. Die Ergebnisse gehen wir gemeinsam durch.
JETZT ANFRAGEN
Was sehen Angreifer über Ihr Unternehmen?
Domain eingeben. Sie bekommen einen Report, und wir besprechen das Ergebnis mit Ihnen.
- Kostenlos und unverbindlich
- Report persönlich besprochen
- Nur für Ihre eigene Domain
Häufige Fragen
Wir prüfen die Außensicht Ihrer Domain und schicken Ihnen einen Report zur Bedrohungsanalyse. Die Ergebnisse gehen wir gemeinsam durch – kostenlos und unverbindlich.
Das sagen unsere Kunden
“Der Penetration Test hat Schwachstellen aufgedeckt, die unsere internen Scans nie gefunden hätten. Die Reports waren verständlich und die Empfehlungen sofort umsetzbar.”
Michael R.
CISO, FinTech-Unternehmen
“Die Security Awareness Schulung war ein Augenöffner für unser gesamtes Team. Der Praxisbezug und die Live-Demos haben den Unterschied gemacht.”
Sarah K.
IT-Leiterin, E-Commerce Plattform
“HACKATTACK begleitet uns seit Jahren als vertrauensvoller Partner. Ihre Unabhängigkeit und Expertise sind für unsere Security-Strategie unverzichtbar.”
Thomas B.
CTO, Industrieunternehmen


Was ist in Ihrem Unternehmen heute offen?
Der Sicherheitscheck zeigt es – kostenlos und unverbindlich.
0800 20 60 900